Bu sayfada
İçindekiler
Bir işletmeye "yedeğiniz var mı?" diye sorduğunuzda cevap çoğu zaman "var"dır. Asıl soru, o yedeğin kötü günde işe yarayıp yaramayacağıdır. Yedek aynı sunucunun başka bir klasöründeyse disk arızasında, sürekli takılı duran bir harici diskteyse fidye yazılımında asıl veriyle birlikte kaybolabilir. 3-2-1 kuralı bu riskleri birbirinden ayırmanın en sade yoludur ve küçük bir ofiste de uygulanabilir.
3-2-1 kuralı tam olarak ne söyler?
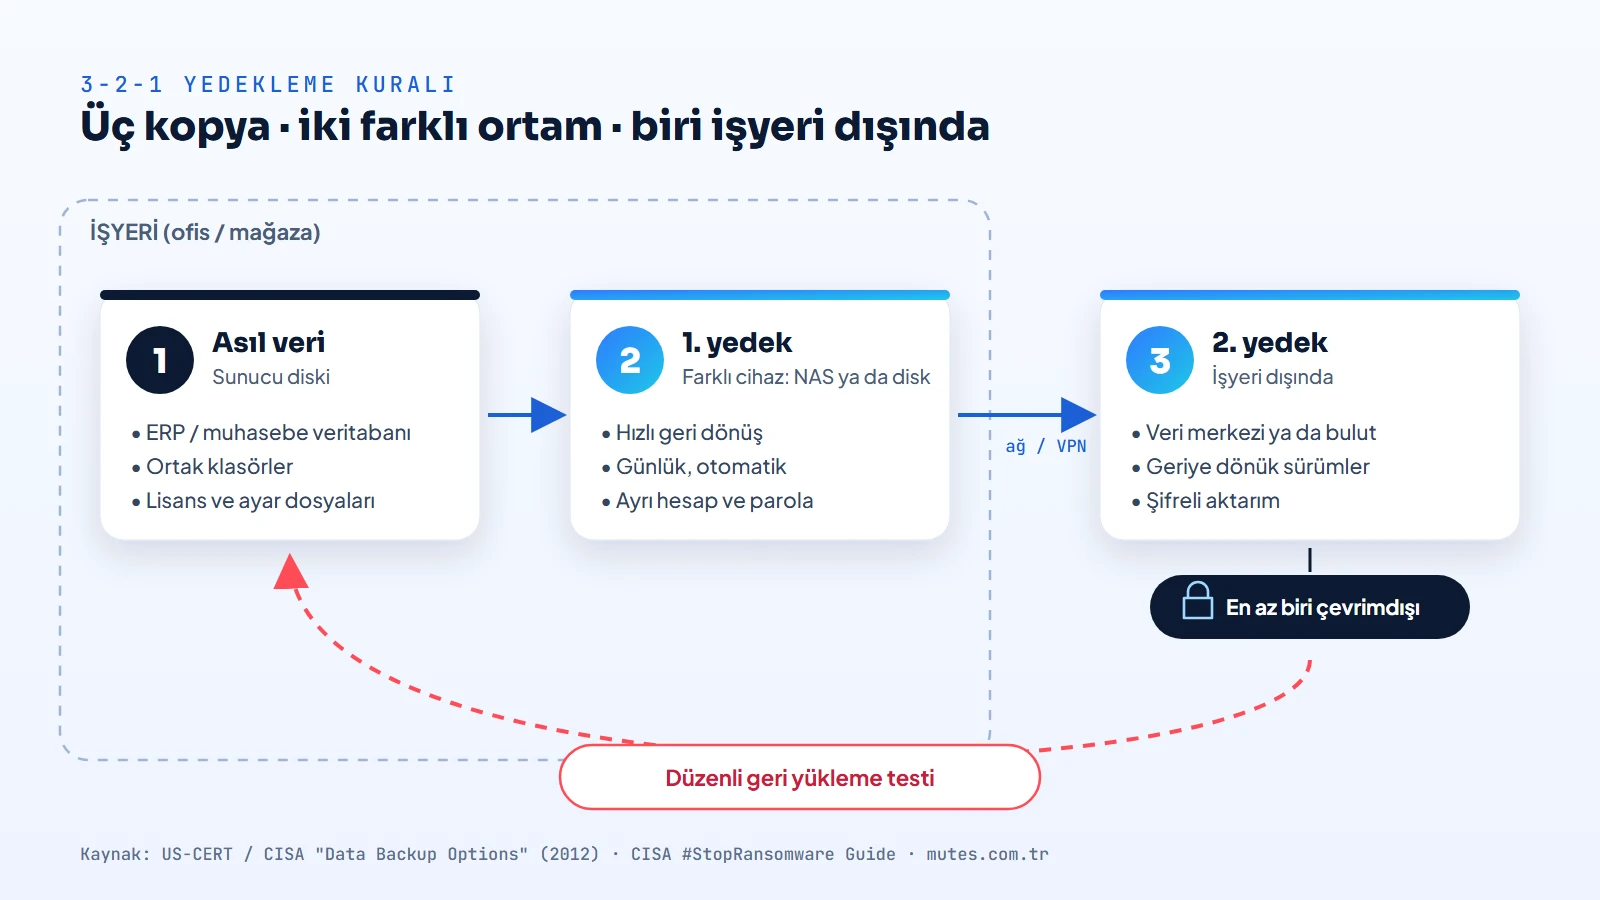
Kural, ABD'nin siber güvenlik ekibi US-CERT için hazırlanan "Data Backup Options" çalışmasında üç maddeyle özetlenir:
- 3 kopya: Önemli her dosyanın biri asıl, ikisi yedek olmak üzere üç kopyası bulunur.
- 2 farklı ortam: Kopyalar farklı türde ortamlarda tutulur; böylece bir ortamı etkileyen sorun diğerini etkilemez.
- 1 kopya dışarıda: Kopyalardan biri işyerinin dışında saklanır. Yangın, su baskını ya da hırsızlık binadaki bütün cihazları aynı anda etkileyebilir.
Bir KOBİ'de neyi yedeklemelisiniz?
Yedek planı, yedeklenecek şeyin listesiyle başlar. Bu listeyi çıkarmadan kurulan sistem genellikle en önemli veriyi dışarıda bırakır. Destek verdiğimiz işletmelerde listeye girmesi gereken kalemler çoğunlukla şunlardır:
- ERP ve muhasebe veritabanı. Logo Edge N-Series (Logo Netsis) gibi programlar verisini SQL Server veritabanında tutar. Veritabanı dosyalarını program açıkken kopyalamak yerine SQL Server'ın kendi yedekleme yöntemi kullanılmalıdır.
- Ortak klasörler. Teklifler, sözleşmeler, çizimler, personel dosyaları gibi ortak klasörlerde duran belgeler.
- e-Belge dosyaları. e-Fatura, e-Arşiv ve e-Defter dosyalarının saklanması ayrı bir yükümlülüktür; yedek planınız bu dosyaları da kapsamalıdır.
- Ayar ve lisans bilgileri. Sunucu yapılandırması, program lisans dosyaları, kurulum paketleri ve yönetici parolalarının güvenli kaydı. Felaket anında en çok vakit kaybettiren kalemler bunlardır.
- Kritik dizüstü bilgisayarlar. Ofis dışında çalışan yöneticilerin ve satış ekibinin bilgisayarlarında sunucuya hiç gelmeyen dosyalar olabilir.
3-2-1 bir KOBİ'de adım adım nasıl kurulur?
- Kayıp toleransınızı belirleyin. "En fazla kaç saatlik işi yeniden girmeyi göze alabiliriz?" sorusunun cevabı yedek sıklığını belirler. Gün boyu fatura kesen bir işletmede gece alınan tek yedek, gün içinde yaşanan bir arızada bütün günün kaydını riske atar.
- Birinci yedeği aynı binada, farklı bir cihaza alın. NAS ya da ayrı bir yedek diski, hızlı geri dönüş içindir. Silinen bir dosya ya da bozulan bir tablo için en kısa yol budur.
- İkinci yedeği işyerinin dışına çıkarın. Veri merkezindeki bir yedek sunucusu ya da bulut depolama bu iş için kullanılır. Aktarım şifreli bağlantıyla yapılmalı, yedekler de şifreli tutulmalıdır.
- En az bir kopyayı ağdan ayırın. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), fidye yazılımı rehberinde kritik verinin çevrimdışı ve şifreli yedeğinin tutulmasını öneriyor. Ağa sürekli bağlı bir kopya, saldırganın erişebildiği bir kopyadır.
- Yedek hesaplarını ayırın. Yedekleme yazılımının ve yedek cihazının parolası günlük kullanılan yönetici hesabıyla aynı olmamalıdır. Bulut panelinde iki faktörlü doğrulamayı açın.
- Geriye dönük sürüm tutun. Bozulma ya da şifreleme hemen fark edilmeyebilir. Yalnızca son günün yedeğini tutan sistem, sorun bir hafta sonra anlaşıldığında işe yaramaz.
- Geri yükleme testini takvime bağlayın. Yedeğin çalıştığını yalnızca geri yükleyerek anlarsınız. Bunu ayda bir, gerçek sistemi bozmadan bir test ortamında yapın.
- Planı yazın. Neyin, ne zaman, nereye yedeklendiği; hata e-postalarını kimin okuduğu ve felaket anında kimin aranacağı tek sayfalık bir notta durmalıdır.
Yedek nerede durmalı? Seçeneklerin karşılaştırması
Her yedek yeri farklı bir riske karşı korur. Tablo, sık kullanılan seçeneklerin hangi durumda işe yaradığını özetliyor:
| Yedek yeri | Silinen dosya | Disk ya da sunucu arızası | Yangın, hırsızlık | Fidye yazılımı |
|---|---|---|---|---|
| Aynı sunucuda ikinci klasör | Korur | Korumaz | Korumaz | Korumaz |
| Sürekli bağlı NAS ya da harici disk | Korur | Korur | Korumaz | Çoğu zaman korumaz |
| Dönüşümlü takılan, sonra çıkarılan disk | Korur | Korur | Disk binadan çıkarılıyorsa korur | Çevrimdışı olduğu sürece korur |
| Veri merkezi ya da bulut yedeği | Korur | Korur | Korur | Geriye dönük sürüm ve ayrı yetkiyle korur |
Tek bir satır bütün riskleri karşılamıyor. 3-2-1 kuralının değeri de burada: en az iki satırı birlikte kullanmanızı sağlar.
Fidye yazılımı yedekleri nasıl hedef alır?
Fidye yazılımı bir bilgisayara bulaştığında, o bilgisayarın erişebildiği paylaşılan klasörleri ve bağlı diskleri de şifrelemeye çalışır. Sunucuya sürücü harfiyle bağlanmış bir yedek klasörü bu yüzden ilk kaybedilen yerlerden biridir. Bazı saldırılar yedekleme yazılımının kendisini ya da eski sürümleri silmeyi de dener.
Bu nedenle 3-2-1'e iki alışkanlık eklemek gerekir: kopyalardan birinin ağdan ayrı ya da değiştirilemez durması ve geri yüklemenin düzenli denenmesi. Bazı yedekleme üreticileri bu genişletilmiş hâli "3-2-1-1-0" diye anlatır: bir kopya çevrimdışı ya da değiştirilemez, geri yükleme testlerinde sıfır hata.
Yedek, korumanın son halkasıdır. Saldırının içeri girmesini zorlaştırmak için firewall ve kurumsal antivirüs ile birlikte planlanmalıdır. Üç katmanın birlikte nasıl çalıştığını güvenlik çözümleri sayfamızda anlattık.
Geri yükleme testi nasıl yapılır?
Test için gerçek sistemi kapatmanız gerekmez. Ayda bir şu kısa provayı yapmanızı öneriyoruz:
- Son yedeği test amaçlı ayrı bir klasöre ya da test sunucusuna geri yükleyin.
- Veritabanı yedeğini farklı adla geri yükleyip programda test şirketi olarak açın; son günün birkaç fatura ve cari hareketini kontrol edin.
- Ortak klasörlerden rastgele birkaç dosyayı açın.
- Geri yüklemenin ne kadar sürdüğünü not edin. Bu süre, gerçek bir arızada işinizin ne kadar duracağının en iyi tahminidir.
Kiralık sunucuda 3-2-1'in karşılığı
Kiralık fiziksel sunucularımızın her paketinde yedekleme alanı bulunur. Yedekler sunucunun içinde ve ayrı bir yedek sunucusunda tutulur; 15 gün ile 1 ay geriye dönük yedeklere ulaşılabilir. Veriniz işyerinizin dışında, veri merkezinde durduğu için işyeri dışındaki kopya şartı baştan karşılanmış olur.
Ofisinizde ayrıca hızlı erişim için bir kopya ya da çevrimdışı tutulan bir disk isteyip istemediğinizi işinizin yapısına göre birlikte belirleriz. Kendi sunucusunda çalışan işletmeler için de yedekleme sistemini ihtiyaca göre planlıyoruz; ayrıntılar yedekleme çözümleri sayfamızda.
Sık sorulan sorular
Sadece bulut yedeği almak 3-2-1 için yeterli mi?
Tek başına yeterli değildir. Bulut yedeği işyeri dışındaki kopya şartını karşılar, ama kuralın istediği üç kopyadan yalnızca birini oluşturur. Hızlı geri dönüş için aynı binada farklı bir cihazda da bir kopya tutmanız önerilir. Büyük bir veritabanını internetten geri indirmek, yerel bir kopyadan dönmekten çok daha uzun sürebilir.
RAID yedek yerine geçer mi?
Hayır. RAID, bir disk arızalandığında sunucunun çalışmaya devam etmesini sağlar. Silinen bir dosya, bozulan bir veritabanı ya da fidye yazılımının şifrelediği veri RAID'deki bütün disklere aynı anda yazılır. RAID kesintisiz çalışma içindir; yedek ise geri dönüş içindir.
Harici diske haftada bir yedek almak yeterli mi?
Disk yedek alındıktan sonra çıkarılıp ayrı bir yerde saklanıyorsa çevrimdışı kopya olarak işe yarar. Ama haftalık sıklık, son yedekten sonra girilen bütün kayıtları riske atar. Harici disk, günlük otomatik yedeğin yerine değil yanına eklenmelidir.
Yedekler ne kadar geriye dönük tutulmalı?
Bozulma ya da şifreleme günler sonra fark edilebildiği için yalnızca son yedeği tutmak risklidir. Geriye dönük süre verinin ne sıklıkla değiştiğine ve sorunu ne kadar sürede fark edebileceğinize göre belirlenir. Kiralık sunucularımızda bu süre 15 gün ile 1 ay arasındadır. Yasal saklama yükümlülüğü olan belgeler için ayrıca arşiv planı yapılmalıdır.
Yedekleme planınızı birlikte kuralım
Neyin, ne sıklıkla ve nereye yedekleneceğini işletmenize göre planlıyor, kiralık sunucuda ya da kendi sunucunuzda kuruyoruz. 0533 281 23 20 numarasından bize ulaşabilirsiniz.