Bu sayfada
İçindekiler
Fidye yazılımı vakalarında zararı büyüten şey çoğu zaman saldırının kendisi olmuyor, ilk saatlerde alınan panik kararları oluyor. Sahada gördüğümüz üç hata sürekli tekrarlanıyor: fidyeyi hemen ödemeyi düşünmek, bulaşan bilgisayarı hemen formatlamak ve "yedeğim var" diyerek yedek diski bulaşmış bilgisayara takmak. Üçü de yedeği, delili ya da olanı anlama şansınızı yok edebilir.
Aşağıdaki sıra, CISA'nın #StopRansomware rehberindeki müdahale adımlarını küçük bir işletmenin gerçeğine uyarlıyor. Teknik müdahaleyi BT destek firmanızla birlikte yürütün; bu yazı o ana kadar neyin, hangi sırayla yapılacağını netleştirmek için.
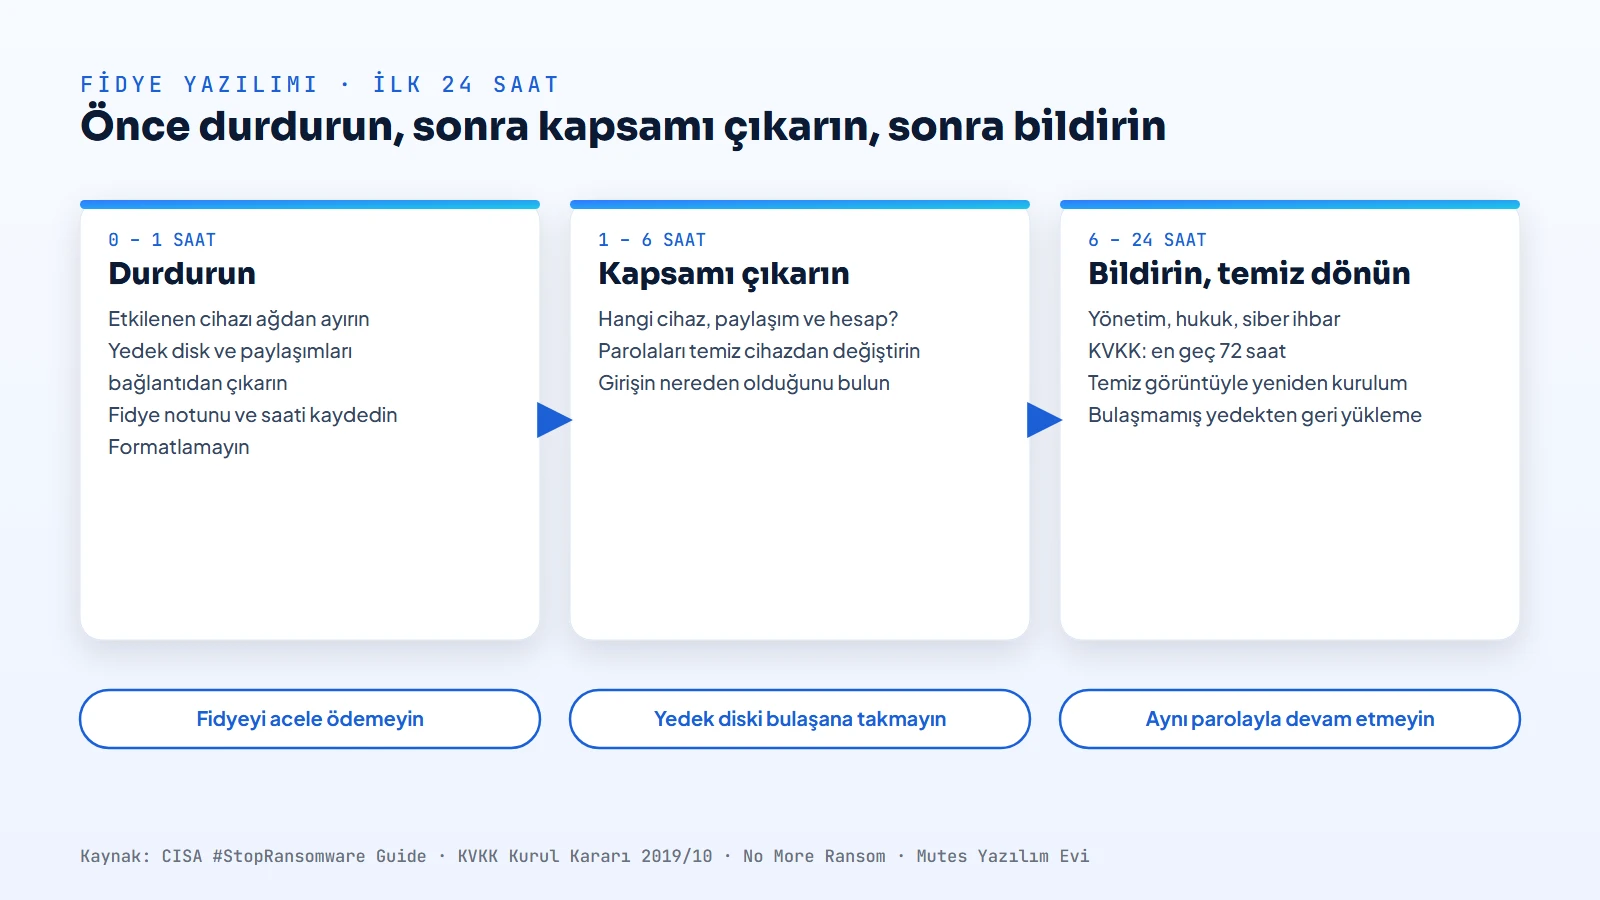
İlk bir saat: durdurun
- Etkilenen cihazları ağdan ayırın. Ethernet kablosunu çekin, Wi-Fi'ı kapatın. Birden çok cihaz etkilenmişse anahtar (switch) seviyesinde ağı kesmek en hızlı yoldur. CISA, ağdan ayrılamıyorsa son çare olarak cihazı kapatmayı söylüyor; ancak kapatmak bellekteki izleri de siler, bu yüzden önce ayırmayı deneyin.
- Yedekleri koruyun. Harici diskleri, NAS'ı ve ağ paylaşımındaki yedek klasörlerini bağlantıdan çıkarın. Bulut yedek hesaplarında oturumları kapatın. Fidye yazılımı erişebildiği yedekleri de şifrelemeye çalışır.
- Koordinasyonu telefonla yapın. Saldırgan ağı izliyor olabilir. CISA, ele geçirilmiş e-posta ve mesajlaşma yerine telefon gibi başka bir kanal kullanmayı öneriyor.
- Saati ve görüntüyü kaydedin. Fidye notunun, ekrandaki mesajın ve şifrelenmiş dosya uzantısının fotoğrafını çekin. Kim, ne zaman, hangi cihazda fark etti, yazın.
- Formatlamayın, temizleme programı çalıştırmayın. Cihaz delildir; ne kadar yayıldığını anlamanın yolu onda duruyor.
Bir ile altı saat: kapsamı çıkarın
Ağdan ayırdıktan sonra "hangi cihazlar, hangi paylaşımlar, hangi hesaplar" sorusunun cevabına ihtiyacınız var. Sunucu ve ağ paylaşımlarında en son değişen dosyalara, antivirüs ve güvenlik duvarı kayıtlarına bakın. Fidye yazılımı çoğu kez daha önceki bir sızmanın son aşamasıdır; CISA, aynı ağda başka zararlı yazılımın ve yeni yönetici hesaplarının olabileceğini hatırlatıyor.
Aynı sürede temiz bir cihazdan şu işleri yapın:
- Yönetici, e-posta, VPN ve uzak masaüstü hesaplarının parolalarını değiştirin; ele geçirilmiş olabilecek hesapları geçici olarak kapatın.
- Girişin nereden olduğunu araştırın. Oltalama e-postası mı, internete açık bir uzak masaüstü mü, güncellenmemiş bir cihaz mı? Yeniden kurmadan önce kapısı kapatılmazsa saldırı tekrarlanır.
- Hangi verinin yedekte, hangisinin yalnız bulaşan makinede olduğunu çıkarın. Kritik sistemleri (sunucu, muhasebe, kasa) önceliklendirin.
Altı ile 24 saat: kimlere haber verilecek?
| Kime | Neden |
|---|---|
| Yönetim ve BT destek firması | Müdahale kararı, iş sürekliliği (kasa ve muhasebe nasıl çalışacak?) |
| Hukuk danışmanı / KVKK sorumlusu | Kişisel veri etkilendiyse Kurul'a bildirim süresi işler; Kurul kararına göre ihlali öğrendikten sonra en geç 72 saat |
| Siber Güvenlik Başkanlığı (USOM) | Siber ihbar; güncel ihbar kanalı siberguvenlik.gov.tr üzerinden yürütülüyor |
| Kolluk | Suç duyurusu için emniyetin siber suçlarla mücadele birimi ya da Cumhuriyet Başsavcılığı |
| Sigorta ve bankanız | Siber sigortanız varsa bildirim süresi poliçede yazar; ödeme bilgileri çalındıysa banka |
KVKK bildirimi yapıp yapmayacağınıza veri sorumlusu ve hukuk danışmanı karar verir. Bu karar için gerekli bilgileri, yani olayın saatini, etkilenen sistemleri ve veri türlerini, ilk bir saatte tuttuğunuz kayıtlardan çıkarırsınız.
Fidye ödenmeli mi?
Ödeme kararı yönetimin ve hukuk danışmanının kararıdır, ama teknik açıdan bilmeniz gereken şey şudur: ödeme verinin geri geleceğini garanti etmez. Europol destekli No More Ransom projesi de ödeme yapılmamasını öneriyor ve bazı fidye yazılımı aileleri için ücretsiz şifre çözücüler yayımlıyor. Önce şifreli dosyaların bir kopyasını alın, sonra sitedeki şifre çözücüleri deneyin; her fidye yazılımı için çözüm bulunmuyor.
Temiz geri dönüş
- Bulaşan cihazları yeniden kurun. Üstüne temizlik yapmak yerine temiz işletim sistemi görüntüsünden kurun; CISA da aynı yolu öneriyor.
- Yedeğin temiz olduğundan emin olun. Saldırı günler önce başlamış olabilir; en son yedek zararlıyı da taşıyor olabilir. Geriye doğru, bulaşmadan önceki bir yedeği seçin.
- Önce kritik sistemleri döndürün, ağı kademeli açın. Her cihazı temiz kurulumdan sonra ağa tek tek alın ve izleyin.
- Geri yükleme testini kaydedin. Hangi yedekten, ne kadar sürede dönüldüğünü yazın; bir sonraki olayda bu süre elinizde olur.
Olay günlüğü: neyi yazın?
Telaş içinde hatırlanan her şey bir saat sonra bulanıklaşır. Tek bir kişiyi kayıt tutmakla görevlendirin ve şunları satır satır yazdırın:
| Alan | Örnek |
|---|---|
| Saat | İlk fark edilme, ağdan ayırma, yedeğin bağlantısının kesilmesi, her bildirimin yapıldığı an |
| Cihaz | Etkilenen bilgisayar ve sunucuların adı, kapatılıp kapatılmadığı |
| Gözlem | Fidye notunun metni, dosya uzantısı, ekran görüntüsü ya da fotoğraf |
| Karar | Kim neye karar verdi, kimden hangi onay alındı |
Bu liste hem teknik inceleme hem de KVKK değerlendirmesi için hazır bir özet olur. Üstelik bir sonraki olayda hangi adımın kaç dakika sürdüğünü gösterir.
Küçük işletmede roller
Beş-on kişilik bir işletmede herkes aynı anda her şeyi yapmaya çalışır. Rolleri baştan ayırmak işi hızlandırır: bir kişi karar verir (genellikle yönetici), bir kişi teknik müdahaleyi yürütür (BT destek firması), bir kişi iç iletişimi telefonla sürdürür, bir kişi de kayıt tutar. Kasa ve muhasebe çalışanlarına olay sürerken hangi cihazı kullanmayacaklarını açıkça söyleyin; "bilgisayar yavaş, yeniden başlatayım" diyen bir çalışan izleri siler.
Olmadan önce yapılacaklar
İlk 24 saatin kolay geçmesi, önceden hazırlanmış bir yedek ve basit bir planla mümkün olur. Yedeğin asıl sistemden ayrı bir yerde durması şarttır; 3-2-1 yedekleme kuralı yazımızda bunun planını anlatıyoruz. Kiralık sunucularımızda yedekler hem sunucu içinde hem ayrı bir yedek sunucusunda 15 gün ile 1 ay geriye dönük tutulur; ayrıntı yedekleme çözümleri sayfasında. Kurumsal antivirüs sayfamızdaki ESET paketlerinde fidye yazılımına karşı koruma katmanı bulunur, ancak hiçbir ürün tek başına yeterli sayılmaz. Güvenlik duvarı ve loglama ihtiyacı için güvenlik çözümlerimize bakabilirsiniz.
Sık sorulan sorular
Fidye yazılımı bulaşınca bilgisayarı kapatmalı mıyım?
Önce ağdan ayırın: kabloyu çekin, Wi-Fi'ı kapatın. CISA rehberi, ağdan ayırmanın mümkün olmadığı durumda son çare olarak cihazın kapatılmasını söylüyor. Kapatmak bellekteki izleri siler ve incelemeyi zorlaştırır.
Fidyeyi ödersem dosyalarım geri gelir mi?
Garantisi yok. No More Ransom projesi de ödeme yapılmamasını öneriyor. Ödeme kararı yönetimin ve hukuk danışmanının kararıdır; teknik tarafta önce yedeği ve şifreli dosyaların bir kopyasını koruyun.
Şifreli dosyaları ücretsiz çözebilir miyim?
Bazı fidye yazılımı aileleri için No More Ransom sitesinde ücretsiz şifre çözücüler var, ama her tür için çözüm yok. Denemeden önce şifreli dosyaların bir kopyasını alın; fidye notundaki ve dosya uzantısındaki bilgiler hangi ailenin bulaştığını bulmaya yardım eder.
Fidye yazılımı olayını KVKK'ya bildirmem gerekir mi?
Olay kişisel verilerin yetkisiz kişilerce ele geçirilmesine yol açtıysa Kurul'a en geç 72 saat içinde bildirim yapılması gerekebilir. Kişisel veri etkilenip etkilenmediğini veri sorumlusu ve hukuk danışmanı birlikte değerlendirir; bu yüzden olayın saatini ve etkilenen sistemleri baştan kaydedin.
Yedeğiniz gerçekten geri dönüşe hazır mı?
Yedekleme planınızı, ayrı yedek kopyasını ve geri dönüş süresini birlikte gözden geçirelim. Mutes Yazılım Evi, İzmir Bayraklı'dan işletmelere yedekleme ve güvenlik çözümleri sunar. 0533 281 23 20