Bu sayfada
İçindekiler
Kasım indirimlerinde işletmelerin e-posta kutusu ve telefonu kalabalıklaşır: tedarikçilerden kampanya duyuruları, bankadan ödeme bildirimleri, kargo firmalarından teslimat mesajları. Oltalamacılar bu kalabalığın içine karışır. Kasadaki çalışana "paketiniz adres eksikliği yüzünden bekliyor, küçük bir ücret ödeyin" diye bir bağlantı düşer; muhasebeye "banka hesabımız değişti, yeni dekont ekte" diye bir e-posta gelir. İkisinin amacı aynıdır: bir bağlantıya tıklatmak, bir dosyayı açtırmak ya da bir parola yazdırmak.
Bu yazıyı kasada ve muhasebe masasında çalışan birine basıp verebileceğiniz bir kontrol listesi olarak kurduk. Sahada gördüğümüz olaylarda saldırıyı başarılı kılan çoğu zaman teknik bir açık olmuyor; acele eden ve ileti kutusunu hızlı temizleyen bir kişi oluyor.
Oltalama e-postasını spamden ayıran ne?
Spam istenmeyen reklamdır, can sıkar ama sizden bir şey koparmaya çalışmaz. Oltalama ise bir kurumu taklit eder ve sizden bir eylem bekler: bağlantıya tıklamak, ekteki dosyayı açmak, kart numarası ya da parola girmek, bir ödemeyi yeni hesaba yapmak. Mesajlar e-postayla sınırlı değildir; SMS, WhatsApp ve sosyal medya mesajı olarak da gelir. Aşağıdaki kurallar hepsi için geçerlidir.
Beş işaret
| İşaret | Nasıl görünür? | Ne yapılır? |
|---|---|---|
| Gönderen adresi | Görünen ad tanıdık, adres farklı: kargo firmasının adı yazar, adres rastgele bir alan adına aittir | Görünen ada değil, ad soyadın altındaki gerçek adrese bakın |
| Acele | "Bugün ödenmezse iade edilecek", "kampanya 2 saat sonra bitiyor" | Aceleyi bir uyarı sayın; beş dakika bekleyip doğrulayın |
| Bağlantı | Metin bilinen bir adresi gösterir, imleci üzerine getirince başka bir adres çıkar; kısaltılmış bağlantılar | Tıklamayın, adresi tarayıcıya kendiniz yazın |
| Beklenmeyen ek | Fatura, dekont ya da sipariş özeti; uzantı .zip, .html, .iso ya da makrolu belge | Göndereni arayıp sorun, doğrulanmadan açmayın |
| İstenen şey | Parola, kart numarası, doğrulama kodu, "IBAN değişti" bildirimi | Kurumlar bunları e-postayla istemez; kayıtlı telefondan doğrulayın |
Eskiden yazım hatası güvenilir bir ipucuydu. Artık yapay zekâ destekli metinler kusursuz Türkçeyle gelebiliyor; CISA da aynı uyarıyı yapıyor. Bu yüzden dili değil, yukarıdaki davranışa bakın: ileti sizden acele bir eylem ve gizli bir bilgi istiyorsa metin ne kadar düzgün olursa olsun şüphelenin.
Kasım döneminde üç tanıdık senaryo
Sahte kargo bildirimi
"Adres eksik, paket iade edilecek" mesajı bir ücret ya da kart bilgisi ister. Bir sipariş beklemiyorsanız ileti zaten sizinle ilgisizdir; bekliyorsanız takip numarasını bağlantıdan değil, kargo firmasının kendi uygulamasından ya da adresini elle yazarak sorgulayın.
Sahte kampanya ve indirim kodu
Çok yüksek bir indirimi "yalnız size özel" bir bağlantıyla sunan iletiler, çoğunlukla ödeme sayfası görünümlü bir kart toplama formuna çıkar. Kampanya gerçekse mağazanın bildiğiniz adresinde de görünür; oradan ulaşın.
Tedarikçi fatura, dekont ve IBAN değişikliği
Bu senaryo muhasebeye yöneliktir ve parasal zararı en büyük olandır. Saldırgan tanıdığınız bir tedarikçinin yazışmasına benzer bir e-posta gönderir ya da gerçek bir hesabı ele geçirip aynı yazışma zincirine yazar: "Hesap numaramız değişti, bundan sonraki ödemeleri şuraya yapın." Kural basittir: ödeme bilgisi değişikliği e-posta ile gelen hiçbir bilgiyle teyit edilmez; tedarikçiyi kayıtlarınızdaki telefondan arayın.
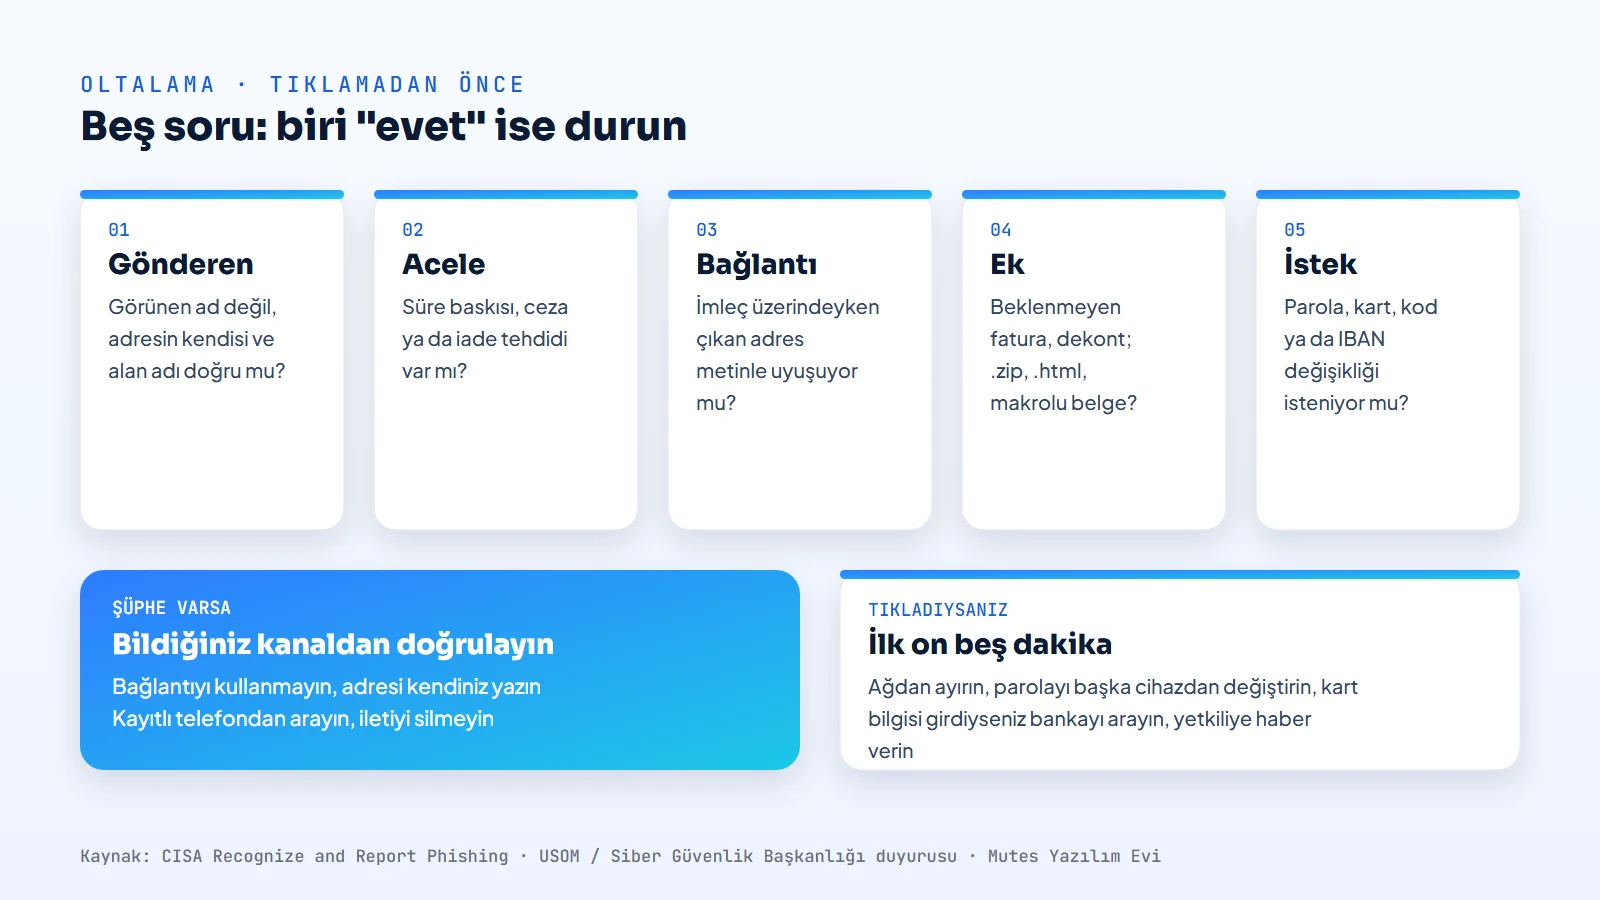
Çalışana basılacak tek sayfalık liste
- Beklediğim bir ileti mi? Sipariş, fatura ya da yazışma beklemiyorsanız ileti baştan şüphelidir.
- Gerçek gönderen adresini okudum mu? Görünen adı değil, adresin kendisini ve alan adının yazımını kontrol edin.
- Beni acele ettiriyor mu? Süre baskısı varsa beş dakika durun.
- Bağlantının gideceği adres uyuyor mu? Tıklamadan imleci üzerine getirin; uyuşmuyorsa ya da kısaltılmışsa açmayın.
- Beklenmeyen bir ek var mı? .zip, .html, .iso ve makrolu belgeleri göndereni teyit etmeden açmayın.
- Parola, kod, kart ya da IBAN istiyor mu? Hiçbir kurum bunları e-postayla istemez; kayıtlı numaradan arayın.
- Emin değilsem ne yapıyorum? İletiyi silmeden yetkili kişiye iletin ve doğrulama gelene kadar bekleyin.
Tıkladım ya da şifre girdim: ilk on beş dakika
Kimse kusursuz değildir; asıl fark, hatayı ne kadar çabuk bildirdiğinizdedir. Saatlerce saklanan bir tıklama, hemen söylenen bir tıklamadan çok daha pahalıdır.
- Bilgisayarı ağdan ayırın (kabloyu çekin, Wi-Fi'ı kapatın) ama kapatıp açmayın; yetkili kişi inceleyecektir.
- Girdiğiniz parolayı başka bir cihazdan hemen değiştirin; aynı parolayı başka yerde kullandıysanız onları da değiştirin.
- Kart bilgisi girdiyseniz bankanızı arayıp kartı kapattırın.
- E-posta hesabınızda tanımadığınız bir yönlendirme kuralı ya da açık oturum olup olmadığına bakın; saldırganlar ele geçirdikleri kutuya sıklıkla gizli bir yönlendirme koyar.
- İşletme yöneticisine ve BT sorumlusuna haber verin. Şüpheli iletiyi silmeyin, kanıttır.
İşletme olarak ne yapabilirsiniz?
Çalışanların dikkati tek başına yeterli savunma sayılmaz; önlemleri katmanlayın:
- İki adımlı doğrulama: E-posta ve bulut hesaplarında açın. Parola çalınsa bile hesaba tek başına girilemez.
- Kurumsal antivirüs: Zararlı ekleri ve dosyaları yakalamaya yardım eder. Çalışanın parolasını girdiği sahte bir sayfayı her zaman durduramaz, bu yüzden tek başına güvenmeyin. Kurumsal antivirüs sayfamızda ESET ve Bitdefender seçeneklerini anlatıyoruz.
- Firewall ve web filtreleme: Zararlı olduğu bilinen adreslere erişimi ağın girişinde kısıtlayabilir; kurulum ve destek güvenlik çözümlerimiz kapsamında verilir.
- Yedek: Zararlı bir ek açıldığında en son sığınak ayrı tutulan yedektir. 3-2-1 yedekleme kuralı yazımız bunun planını anlatıyor.
- Kurumsal e-posta: Alan adınızla açılan kurumsal e-posta hesapları hosting altyapısında yönetilir; ayrılan çalışanın hesabını kapatmak ve parolaları değiştirmek de bu düzenin parçasıdır.
Nereye bildirilir?
Zararlı bağlantı ve sahte site bildirimleri, Siber Güvenlik Başkanlığı'nın (USOM'un bağlı olduğu kurum) kanalına yapılır. USOM'un kendi sayfasındaki duyuruya göre siber ihbar süreçleri siberguvenlik.gov.tr üzerinden yürütülüyor; form adresi değişebileceği için güncel bağlantıyı bu siteden alın. Kargo firmasını ya da bankayı taklit eden bir ileti aldıysanız o kurumun kendi dolandırıcılık bildirim kanalına da iletin. Para kaybı varsa bankayı hemen arayın ve emniyete başvurun.
Sık sorulan sorular
Oltalama e-postası nedir, spamden farkı ne?
Oltalama (phishing), güvendiğiniz bir kurumu taklit ederek sizden bağlantıya tıklamanızı, dosya açmanızı ya da parola, kart ve IBAN gibi bilgi vermenizi isteyen iletidir. Spam ise genellikle istenmeyen reklamdır. İkisi aynı kutuya düşer ama oltalama bir eylem bekler ve zarar verebilir.
Bağlantıya tıkladım ama hiçbir şey girmedim, tehlike var mı?
Çoğu zaman sayfa sizden bilgi girmenizi bekler, yalnız tıklamak genellikle zarar vermez. Yine de tarayıcıda dosya indirildiyse açmayın, bilgisayarı kurumsal antivirüsle tarayın ve yetkili kişiye haber verin. Bilgi girdiyseniz parolayı hemen değiştirin.
Gönderen adresi doğru görünüyorsa ileti güvenli midir?
Her zaman değil. Saldırgan gerçek bir hesabı ele geçirmiş olabilir ya da alan adında bir harfi değiştirmiş olabilir. Adresin yanında iletinin istediği şeye bakın: acele ettiriyor, ödeme bilgisi değiştiriyor ya da parola istiyorsa adres doğru olsa bile kayıtlı telefondan doğrulayın.
Sahte kargo ya da kampanya mesajını nereye bildirebilirim?
Zararlı bağlantıları Siber Güvenlik Başkanlığı'nın (USOM) ihbar kanalına bildirebilirsiniz; güncel form siberguvenlik.gov.tr üzerinden yürütülüyor. Taklit edilen kargo firmasına ya da bankaya da kendi kanallarından haber verin. Ödeme yaptıysanız bankanızı hemen arayın.
Çalışanlarınız için güvenlik düzeni kuralım
Antivirüs, firewall ve yedek katmanlarını işletmenize göre planlamak için ekibimizle görüşebilirsiniz. Mutes Yazılım Evi, İzmir Bayraklı'dan işletmelere güvenlik çözümleri sunar. 0533 281 23 20